


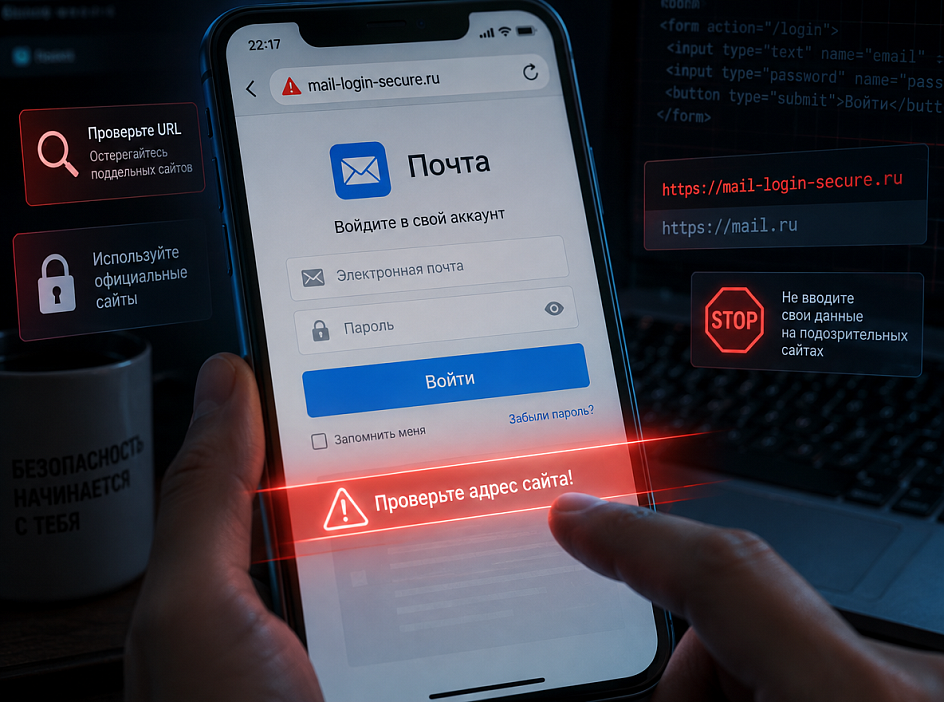
Мошенники вернулись к старым схемам, но сделали их многоступенчатыми.
В 2026 году в России снова активизировались фишинговые атаки: злоумышленники массово создают поддельные сайты, имитирующие банки, «Госуслуги», мессенджеры, операторов связи и инвестиционные платформы. По данным Solar AURA, в первом полугодии 2026 года число выявленных и заблокированных фишинговых ресурсов выросло на 10 % по сравнению с аналогичным периодом прошлого года.
При этом скорость реакции на угрозы заметно увеличилась: медианное время блокировки сократилось с 22 до 3,5 часа, а доля сайтов, закрытых в течение суток, выросла с 54 % до 81 %. Однако быстрая блокировка не спасает пользователей: главная опасность кроется в методах социальной инженерии, которые провоцируют человека добровольно ввести личные данные.
Схема атак стала многоступенчатой. Всё начинается с «безобидного» действия — опроса, голосования, обещания выплаты или возврата денег. Затем пользователя переводят на форму, где запрашивают реквизиты карты, пароль, телефон или код подтверждения. Эти данные используют для хищения средств, захвата аккаунта или подготовки более убедительного обмана.
Особую угрозу представляют точные копии страниц входа в интернет‑банки, включая мультибрендовые варианты с выбором кредитной организации. Активно развиваются и атаки на VK ID, «Одноклассники», «Госуслуги», MAX и Telegram: в качестве приманки используют петиции или коллективные обращения, требующие авторизации.
Эксперты подчёркивают, что даже двухфакторная аутентификация не гарантирует защиту: методы социальной инженерии легко провоцируют пользователя ввести и первый, и второй фактор подтверждения. «Главным признаком атаки в 2026 году становится не плохое оформление сайта, а просьба срочно совершить привычное действие в непривычном месте», — отмечают специалисты.
Чтобы снизить риски, эксперты рекомендуют:
- 1. не переходить по ссылкам из сообщений, даже если они ведут на страницу, точно воспроизводящую знакомый бренд;
- 2. входить в банки, «Госуслуги» и мессенджеры только через сохранённый адрес или официальное приложение;
- 3. прерывать операцию и заново открывать приложение, если сервис запрашивает код подтверждения после перехода из письма или чата.
Таким образом, несмотря на усиление технической защиты, ключевым фактором безопасности остаётся бдительность пользователя.